Zum Hauptinhalt springen
Exostruction
ExoSealExoSeal

// PRODUKT: EXOSEAL

Geheimnisse, die nur einmal gelesen werden.

Passwörter und Tokens landen in Chats und Postfächern und bleiben dort für immer. ExoSeal lässt ein Geheimnis genau einmal reisen: im Browser verschlüsselt, per Link verschickt, vom Ersten gelesen, danach unwiederbringlich gelöscht.

  • Open Source (AGPL-3.0)
  • Zero Knowledge
  • Selbst hostbar
  • Deutsch und Englisch
exoseal.de
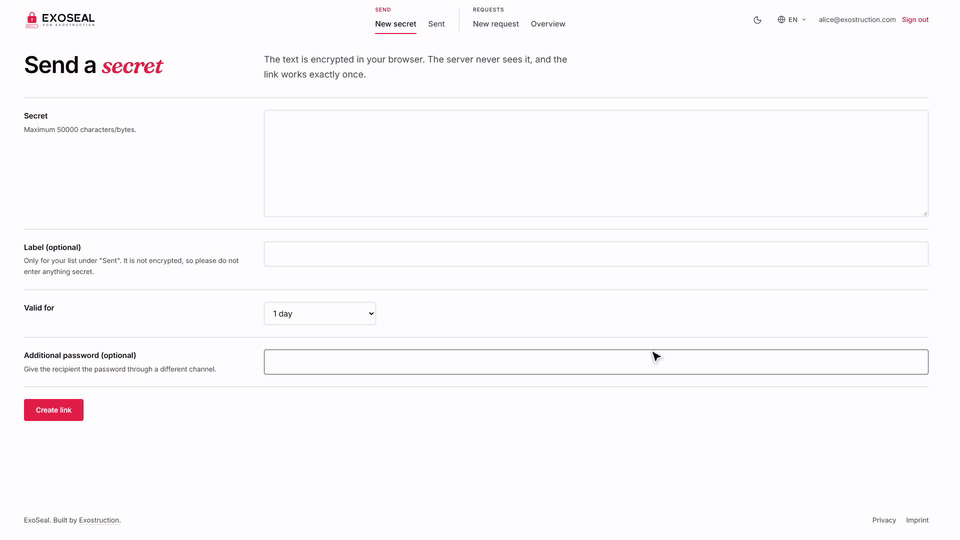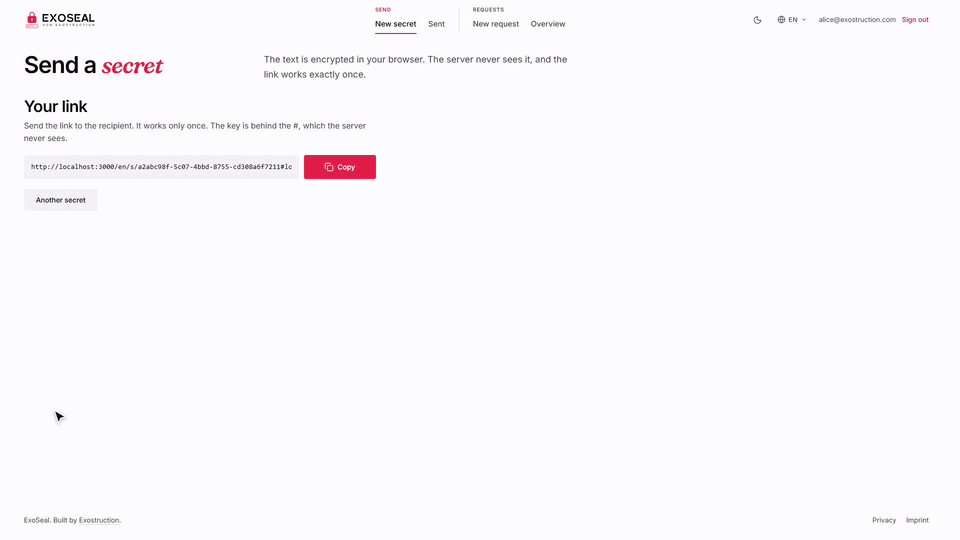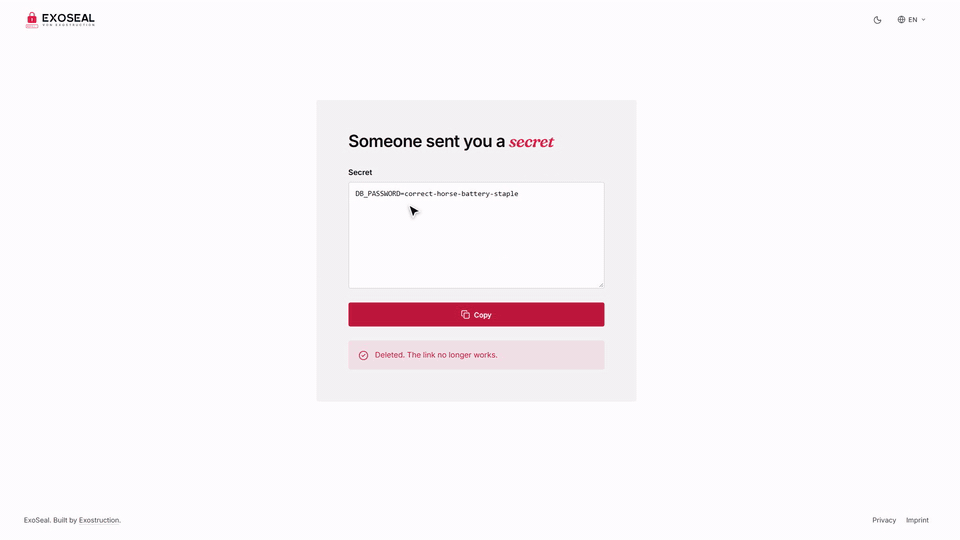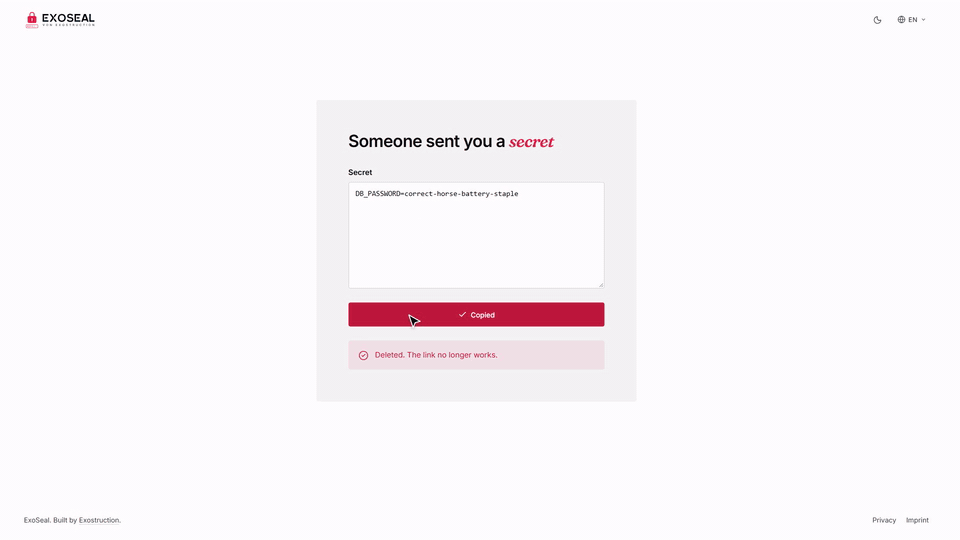
Ein Geheimnis erstellen, den Link senden, der Empfänger liest es einmal, danach ist der Link tot

// WAS ES KANN

Klein, streng und ehrlich.

Zero Knowledge

Ver- und Entschlüsselung passieren im Browser (AES-GCM, ECDH P-256, PBKDF2). Der Server speichert keinen Klartext, keinen Schlüssel, keine IP-Adresse und keinen Empfänger.
Einmal lesbar

Eine einzige Datenbankanweisung liefert das Geheimnis aus und löscht es im selben Schritt. Link-Vorschauen von Slack, Teams oder Outlook können es nicht verbrauchen, weil das Lesen ein POST hinter einem Knopf ist.

Anfrage-Link

Schicken Sie Kunden einen Link mit einer Frage. Sie antworten im Browser, ohne Konto und ohne Software. Nur Sie können die Antwort entschlüsseln, mit einer Passphrase, die Ihr Gerät nie verlässt.

Ihr Login, Ihre Regeln

Anmeldung über jeden OpenID-Connect-Anbieter mit PKCE, begrenzt auf erlaubte Domains oder Adressen. Einen Link zu öffnen braucht kein Konto.

Missbrauchsschutz

Ratenlimits pro Nutzer und Besucher, Kontingente, Ursprungsprüfung, strenge CSP und ein Melden-Knopf an jedem Link.

Klein und unspektakulär

.NET 10 Backend, Next.js Frontend, PostgreSQL und Valkey, alles in Docker. Wenige bewegliche Teile, die Sie wirklich verstehen können.

// SO FUNKTIONIERT ES

Der Schlüssel steht hinter dem Rautezeichen.

Der Teil eines Links nach dem # wird von Browsern nie an einen Server geschickt. Genau dort liegt der Schlüssel.

So sieht ein ExoSeal-Link aus

exoseal.de/s/7Hq2xVbN#kT9mW3pLr8Zq…

Das sieht der Server

exoseal.de/s/7Hq2xVbN (ID)

Bleibt im Browser, wird nie gesendet

#kT9mW3pLr8Zq… (Schlüssel)

  1. 1

    Verschlüsseln

    Ihr Browser verschlüsselt das Geheimnis mit einem zufälligen Schlüssel und schickt nur den Chiffretext an den Server.

  2. 2

    Link senden

    Der Link besteht aus Adresse, ID und dem Schlüssel hinter dem #. Sie schicken ihn auf dem Weg Ihrer Wahl.

  3. 3

    Einmal öffnen

    Der Empfänger öffnet den Link, sein Browser holt den Chiffretext, der Server löscht ihn im selben Schritt und der Browser entschlüsselt lokal.

// ANFRAGE-LINK

Erst fragen, dann empfangen.

Zugangsdaten von Kunden einsammeln, ohne dass sie etwas installieren oder sich registrieren müssen. Der Kunde sieht Ihre Frage und ein Feld für die Antwort. Sie lesen sie einmal, in Ihrem eigenen Browser, nachdem Sie Ihre Passphrase eingegeben haben.

  • Der Kunde braucht kein Konto und keine Software.
  • Die Antwort wird an Ihren öffentlichen Schlüssel verschlüsselt.
  • Der private Schlüssel liegt nur mit Ihrer Passphrase gesichert vor.

// SO SIEHT ES AUS

Zwei Seiten, ein Weg.

exoseal.de/r/…
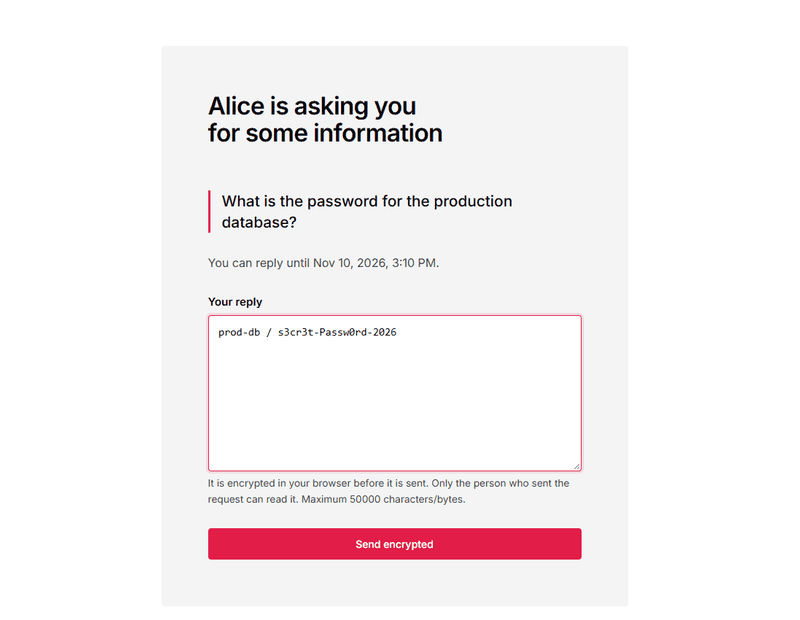
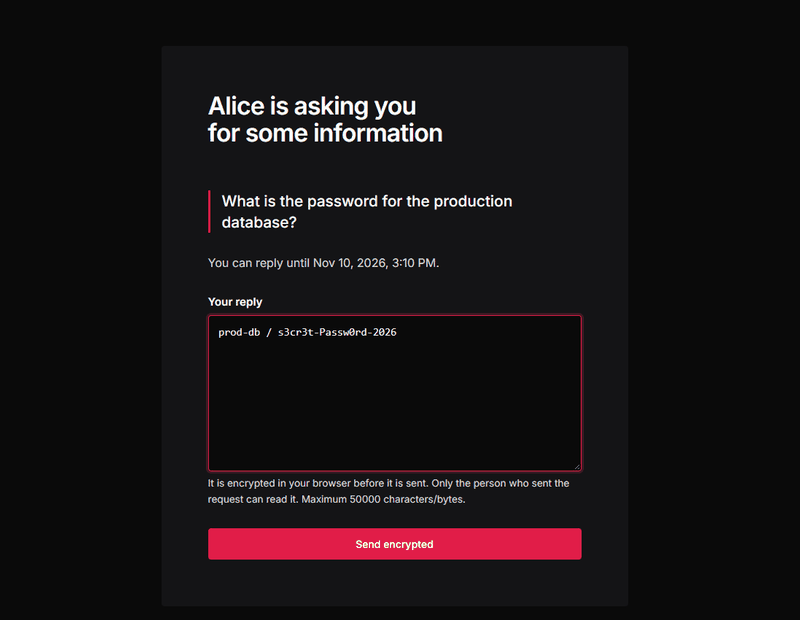
Die Seite für den Kunden mit einer Frage und einem AntwortfeldDie Seite für den Kunden mit einer Frage und einem Antwortfeld
Was der Kunde sieht: eine Frage und ein Feld für die Antwort.
exoseal.de/requests/…
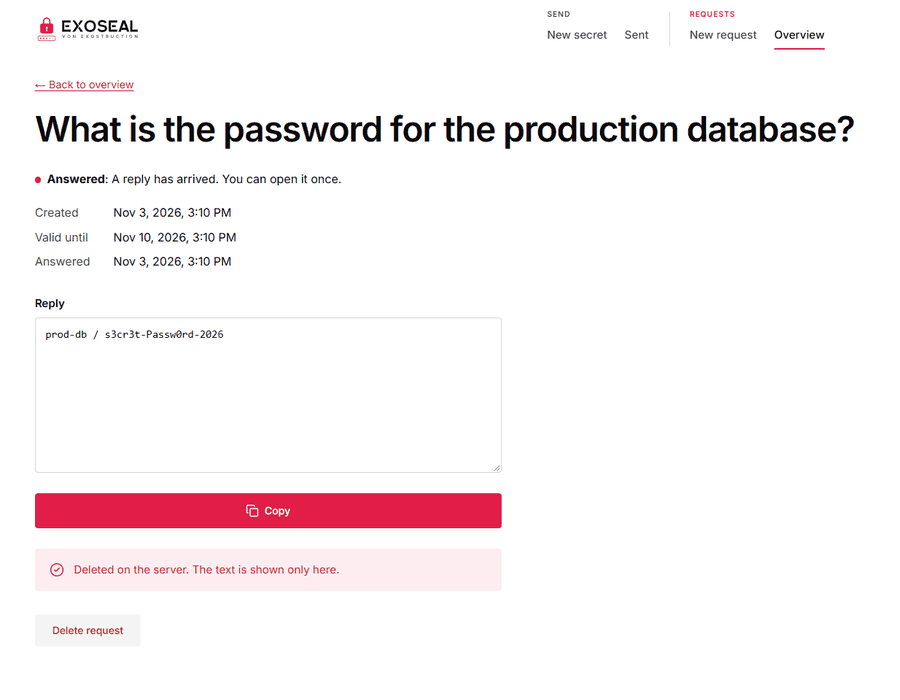
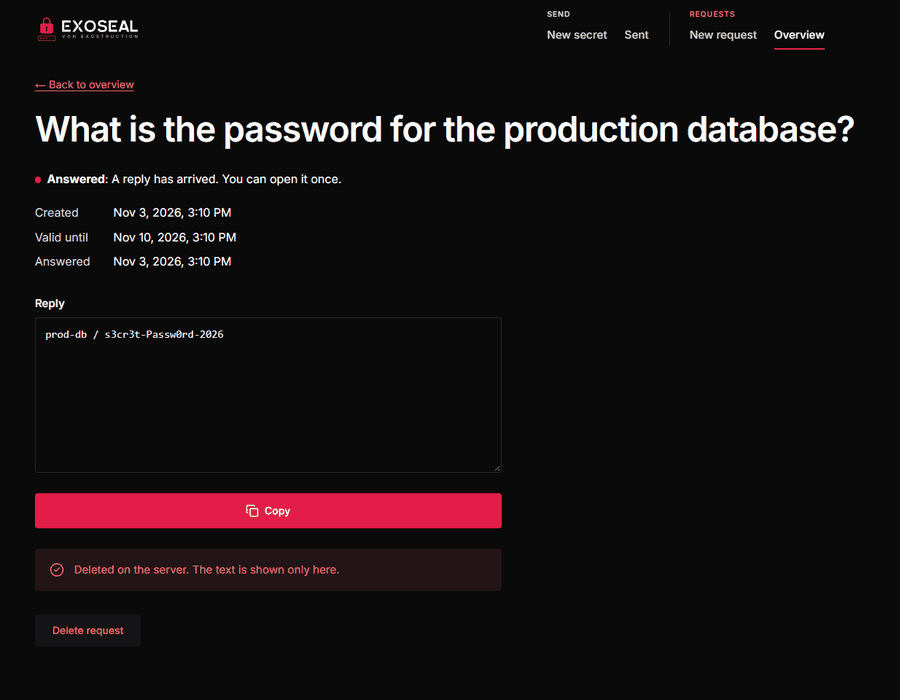
Die Ansicht des Absenders mit der entschlüsselten AntwortDie Ansicht des Absenders mit der entschlüsselten Antwort
Was Sie sehen: die entschlüsselte Antwort, genau einmal.

// GRENZEN

Was ExoSeal schützt und was nicht.

Ein Sicherheitswerkzeug sollte seine Grenzen selbst nennen. Die ausführliche Fassung steht im Bedrohungsmodell.

Geschützt gegen

  • Datenbank- und Backup-Lecks: dort liegt nur Chiffretext.
  • Neugierige Betreiber, die Datenbank oder Logs lesen.
  • Link-Vorschau-Bots, die Links aufrufen.
  • Parallele Zugriffe: genau einer gewinnt.
  • Ausgetauschte öffentliche Schlüssel im Anfrage-Ablauf.

Nicht geschützt gegen

  • Einen kompromittierten Server, der veränderten JavaScript-Code ausliefert. Das gilt für jede webbasierte Ende-zu-Ende-Verschlüsselung, deshalb ist ExoSeal Open Source und selbst hostbar.
  • Eine schwache Passphrase, falls die Datenbank abfließt.
  • Einen kompromittierten Browser oder Rechner auf einer der beiden Seiten.
  • Jemanden, der den vollständigen Link vor dem Empfänger bekommt: der Erste gewinnt.
Bedrohungsmodell lesen

// SELBST BETREIBEN

Ihre Instanz, Ihre Daten.

Jede Organisation betreibt ihre eigene Instanz mit eigenem Login und eigener Allowlist. Sie brauchen einen Server mit Docker, eine Domain mit HTTPS und einen OpenID-Connect-Anbieter wie Google Workspace, Microsoft Entra, Keycloak oder Zoho. Fertige Images gibt es für amd64 und arm64.

Lizenz: GNU AGPL-3.0. Wer eine veränderte Version als öffentlichen Dienst betreibt, muss den Quellcode seiner Version anbieten. Name und Logo sind von der Lizenz nicht erfasst.

Anleitung auf GitHub

// FRAGEN

Häufige Fragen.

  • Nein. Der Schlüssel steht im Teil des Links hinter dem #, den Browser nie an einen Server senden. Der Server speichert nur Chiffretext, eine zufällige ID und die Ablaufzeit. Wer die Datenbank oder die Logs liest, findet keine Klartexte.

  • Nichts. Bots rufen Links per GET auf, das Lesen eines Geheimnisses ist aber ein POST hinter einem Knopf. Das Geheimnis bleibt also für den echten Empfänger erhalten.

  • Nein. Einen Link zu öffnen oder auf einen Anfrage-Link zu antworten funktioniert ohne Konto und ohne Software. Nur wer Links erstellt, meldet sich an.

  • Ja, das ist der vorgesehene Weg. ExoSeal läuft per Docker Compose mit fertigen Images, einem eigenen Datenbank-Container und Ihrem OpenID-Connect-Login. Anleitung und Betriebshandbuch liegen im GitHub-Repository.

  • Unter der GNU AGPL-3.0. Sie dürfen es nutzen, prüfen und anpassen. Betreiben Sie eine veränderte Version als öffentlichen Dienst, müssen Sie den Quellcode Ihrer Version anbieten.

  • Die Verschlüsselung läuft im Browser mit etablierten Verfahren (AES-GCM, ECDH P-256, PBKDF2). Eine Grenze bleibt: Wie bei jeder webbasierten Verschlüsselung liefert der Server den ausführenden Code aus. Deshalb ist der Quellcode offen und das Bedrohungsmodell öffentlich. Bei extrem hohen Anforderungen empfehlen wir ein natives Werkzeug wie age oder GPG.

// FRAGEN?

Fragen zu ExoSeal?

Schreiben Sie uns, wenn Sie ExoSeal einsetzen wollen oder etwas nicht klar ist. Wir antworten innerhalb eines Werktags.
Kontakt aufnehmen